
IT-Security-Checkliste
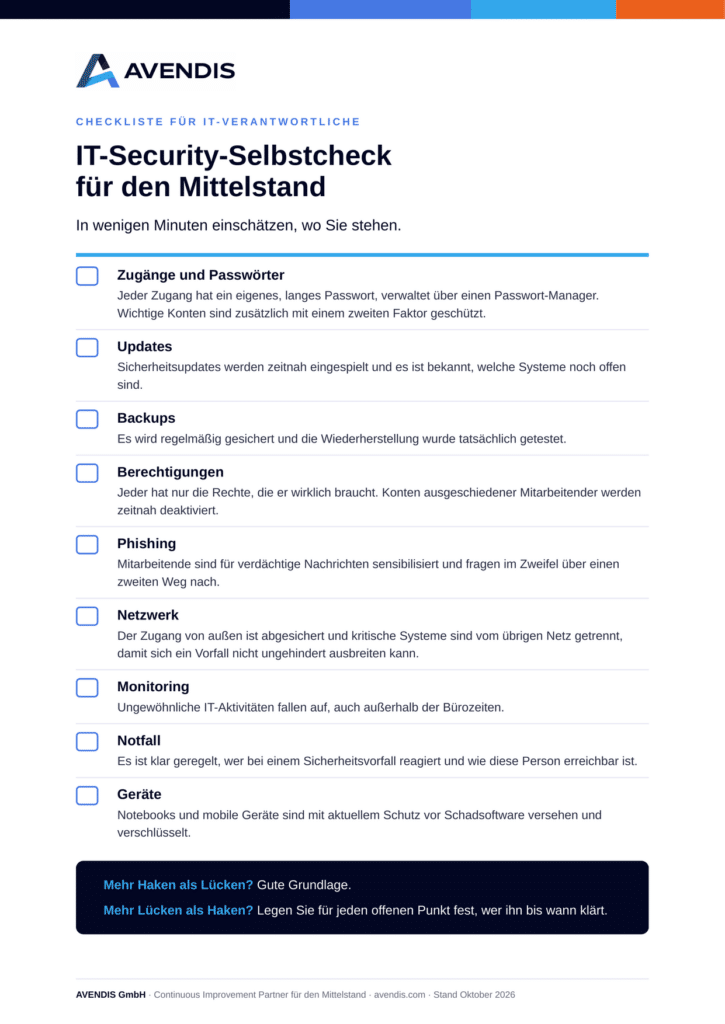
Das steckt in der Checkliste
Neun Aussagen zum Abhaken. Was Sie nicht klar abhaken können, ist ein Punkt für Ihre nächste IT-Besprechung.
Jetzt die Checkliste anfordern
IT-Security-Checkliste anfordern
Wohin dürfen wir die Checkliste senden?
Warum AVENDIS
Jedes neue Gerät, jeder Personalwechsel und jedes Update verändert den Sicherheitsstand Ihrer IT. Die Checkliste ist deshalb zum wiederholten Durchgehen gedacht: heute und erneut in einigen Monaten.
AVENDIS arbeitet als Continuous Improvement Partner: Wir betreiben die IT mittelständischer Unternehmen dauerhaft und verbessern sie Schritt für Schritt. Die Punkte der Checkliste entsprechen den Themen, auf die unsere Teams im laufenden Betrieb achten.
Sie können die Checkliste vollständig ohne uns nutzen. Wenn Sie bei einzelnen Punkten Unterstützung möchten, sprechen Sie uns an.
Häufige Fragen zur Checkliste
Für wen ist die Checkliste gedacht?
Für Geschäftsführung und IT-Leitung in mittelständischen Unternehmen. Einige Punkte kann Ihr IT-Team oder Ihr IT-Dienstleister schneller einschätzen, deshalb eignet sich die Liste auch als Grundlage für ein gemeinsames Gespräch.
Was kostet die Checkliste?
Nichts. Nach der Bestätigung Ihrer E-Mail-Adresse erhalten Sie den Link zum PDF per E-Mail.
Warum muss ich meine E-Mail-Adresse bestätigen?
Damit niemand in Ihrem Namen Unterlagen anfordert. Erst nach Ihrem Klick auf den Bestätigungslink senden wir Ihnen die Checkliste.
Erhalte ich danach weitere E-Mails?
Ja. Nach der E-Mail mit der Checkliste erhalten Sie innerhalb von zwei Wochen zwei weitere E-Mails: eine mit Hinweisen zum Ausfüllen und eine zu unseren Leistungen im Bereich IT-Security. Einen Newsletter abonnieren Sie damit nicht. Abmelden können Sie sich jederzeit über den Link am Ende jeder E-Mail.
Welche Daten brauchen Sie von mir?
Nur Ihre geschäftliche E-Mail-Adresse. Wie wir mit Ihren Daten umgehen, steht in unserer Datenschutzerklärung.
Prüfen Sie Ihre IT in neun Bereichen
Die Checkliste ist kostenlos. Nach Bestätigung Ihrer E-Mail-Adresse erhalten Sie den Link zum PDF direkt in Ihr Postfach.
